Jednoduché vysvětlení, kdo a proč se snaží dostat na cizí weby a co s tím můžete dělat
Když si člověk založí web, většinou si představí, že ho navštíví pár lidí, kteří si přečtou jeho obsah. Realita je ale jiná. Váš web má od prvního dne, kdy je veřejně dostupný, návštěvníky, o kterých nevíte a které jste nezvali. Většinou to nejsou lidé, ale programy.
Tento článek vysvětluje, co se na pozadí děje, proč to někdo dělá a proč se vás to týká, i když si myslíte, že váš web je malý a nikoho nezajímá.
Web je jako obchod na rušné ulici
Představte si, že otevřete malý obchod v hlavní ulici. Chodí kolem tisíce lidí. Většina jen projde. Někteří se podívají do výlohy. A pár z nich bude potají zkoušet, jestli nejsou zadní dveře odemčené.
S webem je to stejné. Jakmile je dostupný z internetu, kdokoliv na světě se k němu může připojit. A protože internet je celosvětový, k vašemu webu se v jednu chvíli může pokoušet dostat počítač z Brazílie, z Asie i z vedlejšího města.
Kdo jsou ti neznámí návštěvníci?
Většinu těchto návštěv tvoří roboti. Robot je prostě program, který automaticky odesílá požadavky na weby, bez toho, aby u toho někdo seděl.
Roboti nejsou automaticky zlí. Google používá roboty k tomu, aby váš web našel a zobrazil ve vyhledávání. Existují roboti, které hlídají, jestli web funguje, nebo kontrolují, jestli neobsahuje chyby. Tyhle jsou užitečné a vítané.
Jsou ale i roboti, které vytvořili lidé s nekalými úmysly. Ti procházejí internet a u každého webu zkoušejí dvě věci: jestli nemá známou chybu, kterou by šlo využít, a jestli se nedá uhodnout heslo do administrace.
Důležité je, že tito roboti si váš web nevybrali. Neznají vás a nezajímá je, o čem váš web je. Procházejí tisíce a miliony stránek za den, podobně jako někdo, kdo jde ulicí a zkouší kliku u každých dveří. Když jedny povolí, využije to.
Proč to někdo dělá?
Nejčastější důvod jsou peníze. Napadený web může útočníkovi sloužit k několika věcem:
Rozesílání spamu a podvodů. Váš web a server mohou začít posílat nevyžádané zprávy, a vy o tom ani nevíte.
Ukrytí škodlivých stránek. Útočník na vašem webu vytvoří podvodnou stránku, například falešné přihlášení do banky, a rozesílá na ni odkazy. Důvěryhodnost cizího webu mu pomáhá.
Krádež údajů. Pokud máte na webu registrované uživatele, útočník může získat jejich jména, emaily a hesla. Mnoho lidí používá stejné heslo na více místech, a to je pro útočníky cenné.
Využití výkonu vašeho serveru. Napadený server může být zapojen do sítě zařízení, kterou útočník ovládá, a použit k dalším útokům.
Vydírání. Někdy útočník web zablokuje nebo zašifruje data a požaduje peníze za jejich vrácení.
Existují i útoky z politických nebo ideologických důvodů, ale ty jsou v porovnání s těmi ostatními vzácné.
Co je to botnet?
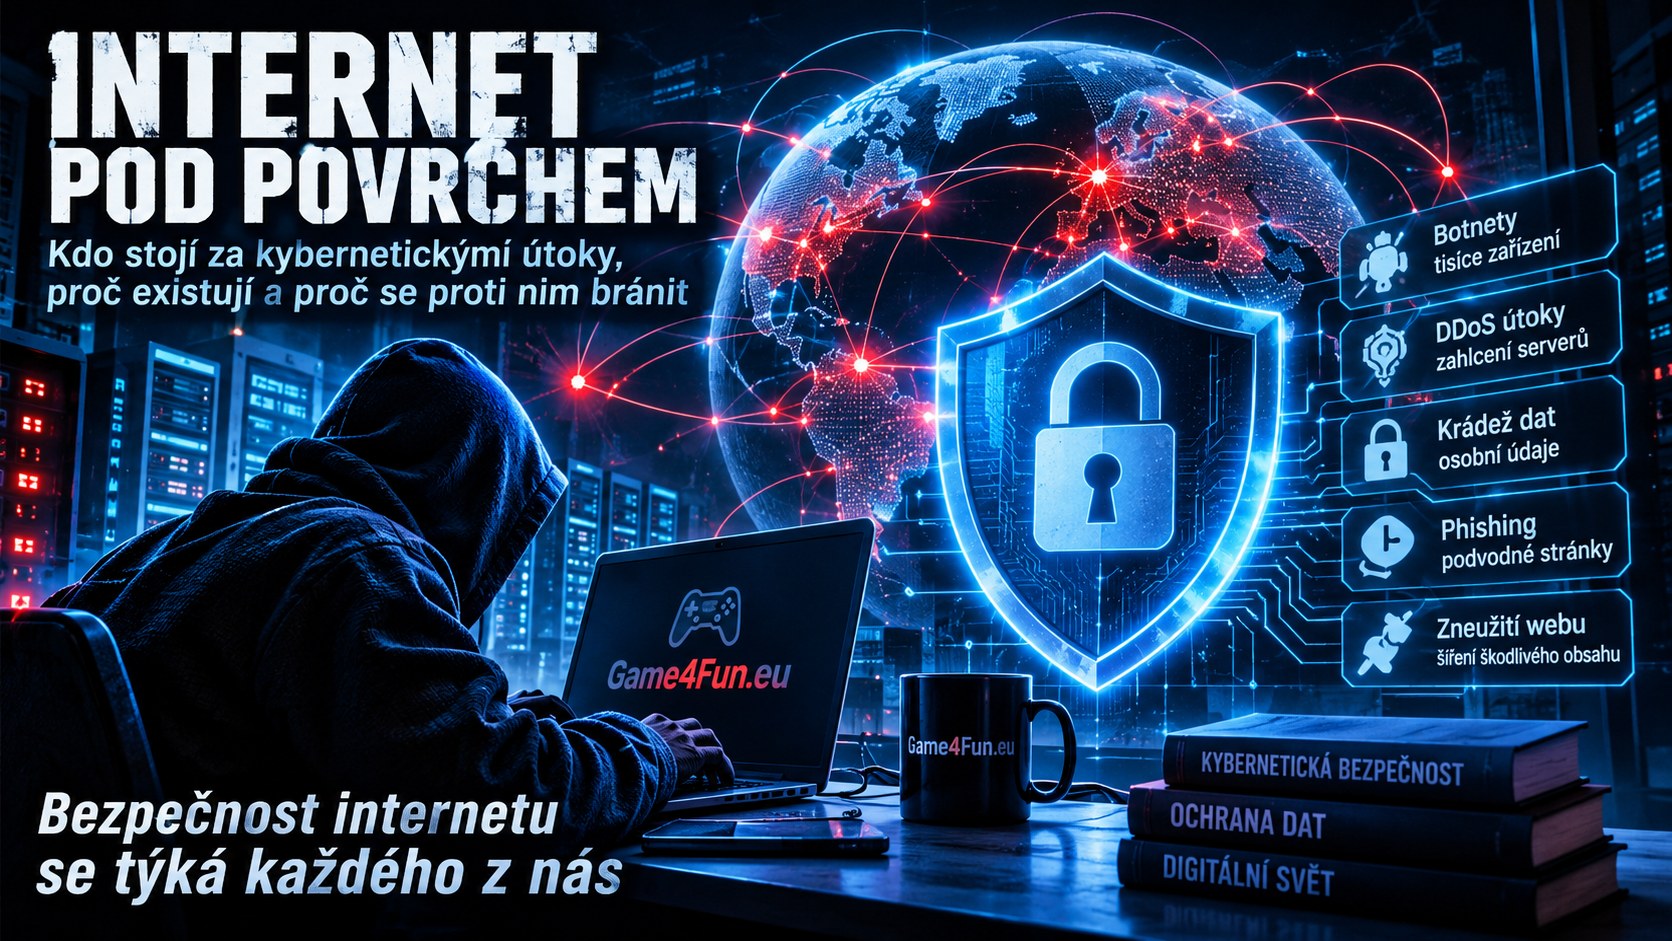
Možná jste toto slovo už slyšeli. Botnet je velká síť napadených zařízení, třeba domácích routerů, kamer, chytrých zařízení nebo běžných počítačů. Jejich majitelé o tom nevědí, zařízení jim funguje normálně. Útočník ji ale na dálku ovládá a využívá ke svým účelům.
Díky botnetům může útočník poslat na jeden web obrovské množství požadavků najednou. Tomu se říká DDoS útok. Server nestihne všechny požadavky obsloužit a web přestane být pro normální návštěvníky dostupný. Je to podobné, jako kdyby před vaším obchodem stála tisícová fronta lidí, kteří nic nekoupí, a skuteční zákazníci se nemohli dostat dovnitř.
Proč to někdo prostě nezastaví?
To je nejčastější otázka. Odpověď je jednoduchá: internet nikdo nevlastní a neřídí. Nemá jednoho správce ani jedno centrum. Skládá se z obrovského množství sítí, firem a poskytovatelů po celém světě, každý podle pravidel své země.
Útočník proto může sedět v jedné zemi, používat servery v druhé a napadená zařízení mít v desítkách dalších. Když jedno zablokujete, pokračuje přes jiná. Zablokování jedné adresy je jako zamést jeden list na podzim v lese.
Navíc nelze jednoduše zakázat všechny roboty, protože část z nich je užitečná. Kdybyste zablokovali všechno automatické, váš web by zmizel i z vyhledávače.
A co stát a policie?
Stát nezůstává stranou. V České republice se kybernetické bezpečnosti věnuje Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) a Policie České republiky. V Evropě pracují Europol a agentura ENISA a ve světě například americká agentura CISA.
Potíž je v tom, že vyšetřování takových případů vyžaduje spolupráci více zemí a firem, a to trvá. Přesto se to děje. Policejní složky z různých států několikrát ročně společně rozbijí rozsáhlé sítě kyberzločinců. Problém ale nikdy nezmizí úplně, protože na místo jedněch nastoupí další.
Týká se to opravdu i mého malého webu?
Ano. A často víc, než čekáte. Velké firmy mají celé týmy lidí, kteří se zabezpečení věnují. Malé weby bývají naopak zapomenuté, neaktualizované a chráněné jen slabým heslem. Pro automatizovaný program jsou nejsnadnější kořist.
Nejčastější cesta k napadení přitom není uhádnuté heslo. Je to zastaralý doplněk. Pokud máte web postavený na systému, jako je WordPress, používáte pravděpodobně spoustu pluginů, tedy doplňků, které přidávají funkce. Každý takový doplněk je kus cizího programu na vašem webu. Když se v něm objeví chyba a vy ho neaktualizujete, útočník může vstoupit, aniž by znal jakékoliv heslo.
Co s tím může udělat každý
Dobrá zpráva je, že základní ochrana není složitá a většina automatických útoků na ni narazí a odejde jinam. Stačí dodržovat několik pravidel.
Aktualizujte. Systém, pluginy i šablony udržujte v nejnovější verzi. Co nepoužíváte, smažte. Každý nepoužívaný doplněk je zbytečná slabina.
Používejte silné heslo. Dlouhé, jedinečné a nepoužité nikde jinde. Pomůže správce hesel, který si je pamatuje za vás.
Zapněte dvoufázové ověření. Kromě hesla je potřeba ještě kód z telefonu. I kdyby se někdo k heslu dostal, bez telefonu dovnitř nevstoupí.
Omezte pokusy o přihlášení. Nastavte, aby se po několika špatných pokusech přístup dočasně zablokoval. Robot, který zkouší tisíce hesel, pak nemá šanci.
Použijte ochranu před útoky. Existují služby, které stojí mezi internetem a vaším webem a zahodí většinu škodlivého provozu dřív, než k vám dorazí. Například Cloudflare má i bezplatnou verzi.
Zálohujte. Pravidelná záloha uložená mimo server je vaše pojistka. I když se stane to nejhorší, web obnovíte za pár hodin místo za týdny.
Občas se podívejte, co se děje. Pokud vám hosting nebo systém posílá upozornění na podezřelou aktivitu, nepřehlížejte je.
Žádná ochrana není stoprocentní, ale má smysl
Je dobré být upřímný: úplně bezpečný web neexistuje. Stejně jako dům s nejlepším zámkem může být vykraden, i web s dobrou ochranou může být napaden. Rozdíl je v tom, že dobře chráněný web je pro útočníka těžký cíl a robot si raději najde snazší. A pokud se přece jen něco stane, díky zálohám a bdělosti se z toho dokážete rychle dostat.
Internet není nebezpečné místo, kterému je třeba se vyhýbat. Je to prostředí, které prostě existuje, a stejně jako v reálném životě zamykáme dveře a zhasínáme žehličku, i u webu stačí pár základních návyků.
Bezpečnost internetu se týká každého z nás, i když hrozby často vůbec nevidíme.
Jak to vypadá na skutečném webu: čísla z Game4Fun.eu
Aby to nebyla jen teorie, podívejte se na skutečná čísla z našeho webu. Náš bezpečnostní systém automaticky zaznamenává podezřelé požadavky, kterým říkáme registrované útoky. Patří mezi ně třeba pokusy o přihlášení do administrace, hledání bezpečnostních chyb nebo automatické procházení webu roboty. Nejzávažnější případy systém řeší zablokováním, tedy banem. Takhle vypadalo posledních šest měsíců:
| Období | Útoky | Změna | Bany | Změna |
|---|---|---|---|---|
| Červen 2026 | 5 282 | bez srovnání | 292 | bez srovnání |
| Červenec 2026 | 6 936 | ▲ 31,3 % | 480 | ▲ 64,4 % |
| Srpen 2026 | 7 534 | ▲ 8,6 % | 560 | ▲ 16,7 % |
| Září 2026 | 6 463 | ▼ 14,2 % | 397 | ▼ 29,1 % |
| Říjen 2026 | 8 923 | ▲ 38,1 % | 836 | ▲ 110,6 % |
| Listopad 2026 (průběžně) | 8 091 | ▼ 9,3 % | 955 | ▲ 14,2 % |
Listopad ještě neskončil, takže jeho čísla jsou zatím jen průběžná a konečný výsledek bude vyšší.
Za posledních šest měsíců systém zaznamenal více než 43 000 podezřelých požadavků a udělil zhruba 3 500 banů. To jsou stovky pokusů každý den, a to na webu, který není žádná velká firma ani banka.
Co z čísel vyplývá
Útoky nikdy nekončí. I v nejklidnějším měsíci, v červnu, šlo o více než pět tisíc pokusů. Nejde o výjimečnou situaci, ale o běžný provoz internetu.
Čísla kolísají. Některé měsíce jsou klidnější, jiné rušnější. Nejhorší byl říjen, kdy bylo útoků o 38 % víc než v září a počet banů se více než zdvojnásobil. Takové výkyvy jsou normální, protože roboti občas objeví nový způsob, jak zkoušet štěstí, nebo se jejich sítě přesunou na jiné cíle.
Bany rostou rychleji než útoky. V červnu připadalo na jeden ban zhruba 18 požadavků, v listopadu zatím jen zhruba 8,5. Systém tedy dnes blokuje větší podíl podezřelých zdrojů.
Proč o tom píšeme
Nechceme nikoho strašit. Chceme ukázat, že za zdánlivě klidným webem probíhá práce, kterou návštěvníci nevidí. Každý ban v tabulce je jeden zdroj, který byl zastaven dřív, než mohl způsobit škodu. Právě proto má smysl web zabezpečovat, i když je malý.
Kde se dozvíte víc
NÚKIB, Národní úřad pro kybernetickou a informační bezpečnost
Europol, evropská policejní agentura
ENISA, agentura EU pro kybernetickou bezpečnost
CISA, americká agentura pro kybernetickou bezpečnost

Komentáře